Kernen er med for alle. Modulerne bygges løbende og lægges oven på, læs om tanken bag dem, deres muligheder, og hvor langt det er.
Kontroller, risici, aktiver og hændelser skal hænge sammen, før et regelsæt kan dokumenteres. Har I allerede et ISMS i et andet værktøj, kan I springe modulet over.
Et fuldt ISMS: kontroller med bevis og fireøjne, fund, risici med 5 × 5, aktiver, leverandører og aftaler, hændelser, ledelsesrapporten og revisorens adgang. Regelsættene, CTEM og Config bygger på det.
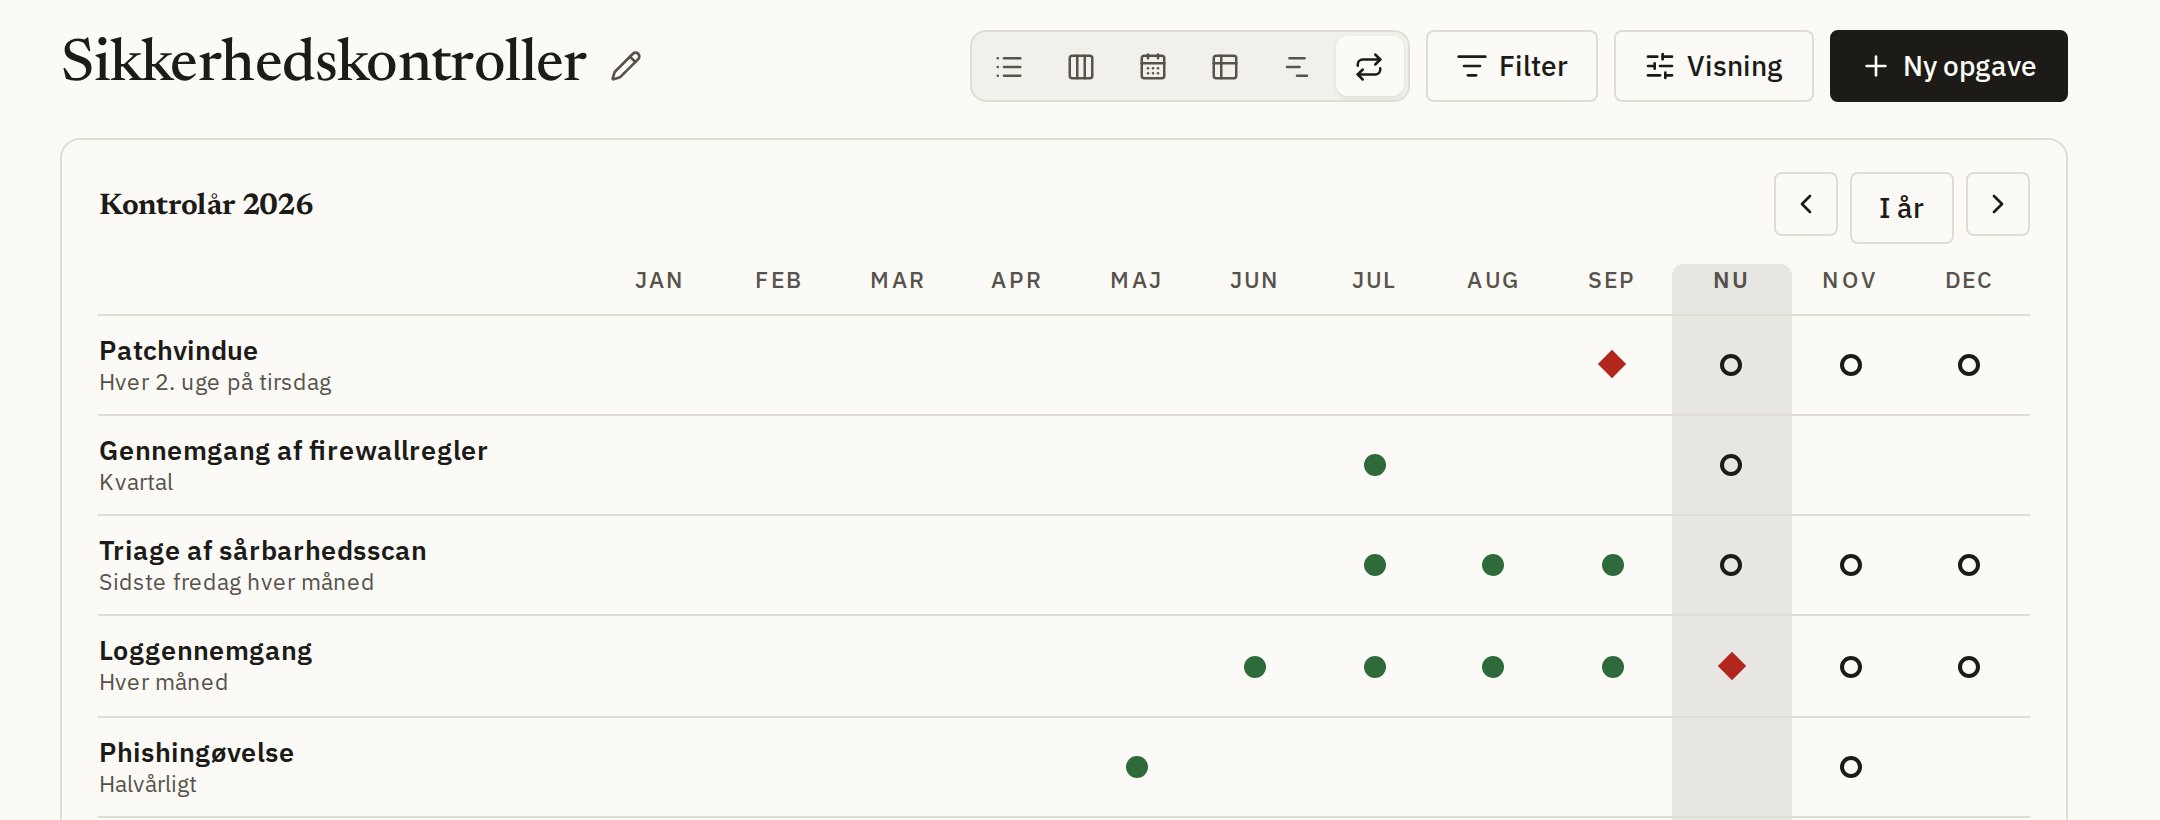
I dag: Kontroller med bevis og fireøjne, risici, hændelser, aktiver og ledelsesrapporten kører på piloten.
- Kontroller med bevis, fireøjne og fundEr i pilotdriftfase 11
- Risici med 5 × 5 og restrisikoEr i pilotdriftfase 16c
- Aktiver, systemer og komponenterEr i pilotdriftfase 17b
- HændelsesregisterEr i pilotdriftfase 15
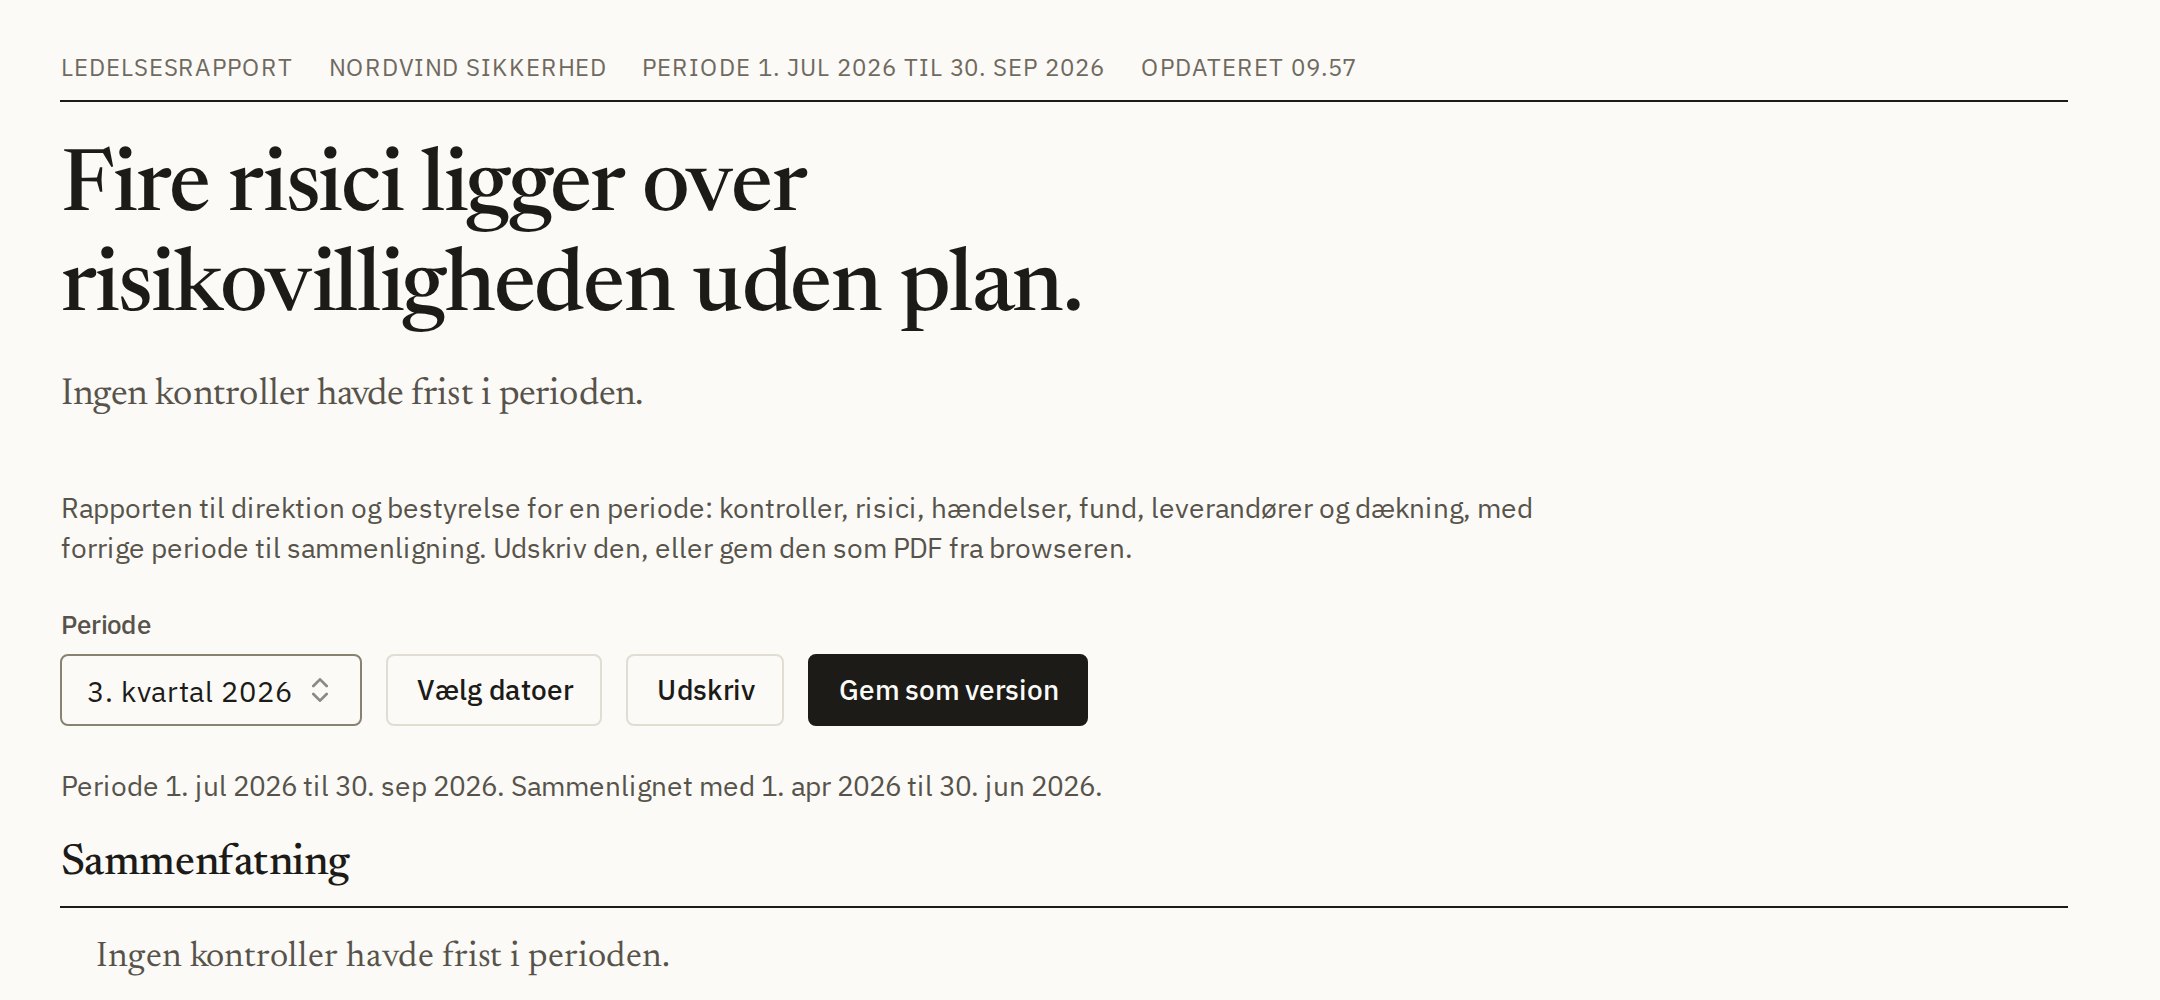
- Ledelsesrapport med låste versionerEr i pilotdriftfase 16d
- Revisoradgang og revisionspakkeEr i pilotdriftfase 14a
- Politikker og dokumenterPlanlagt på roadmapfase 17e og 17f
- Fælles kontrolramme på tværs af regelsætPlanlagt på roadmapfase 19
Ledelsen beslutter i kroner. En risiko, der står som et felt i et 5 × 5, siger ikke, hvad den koster.
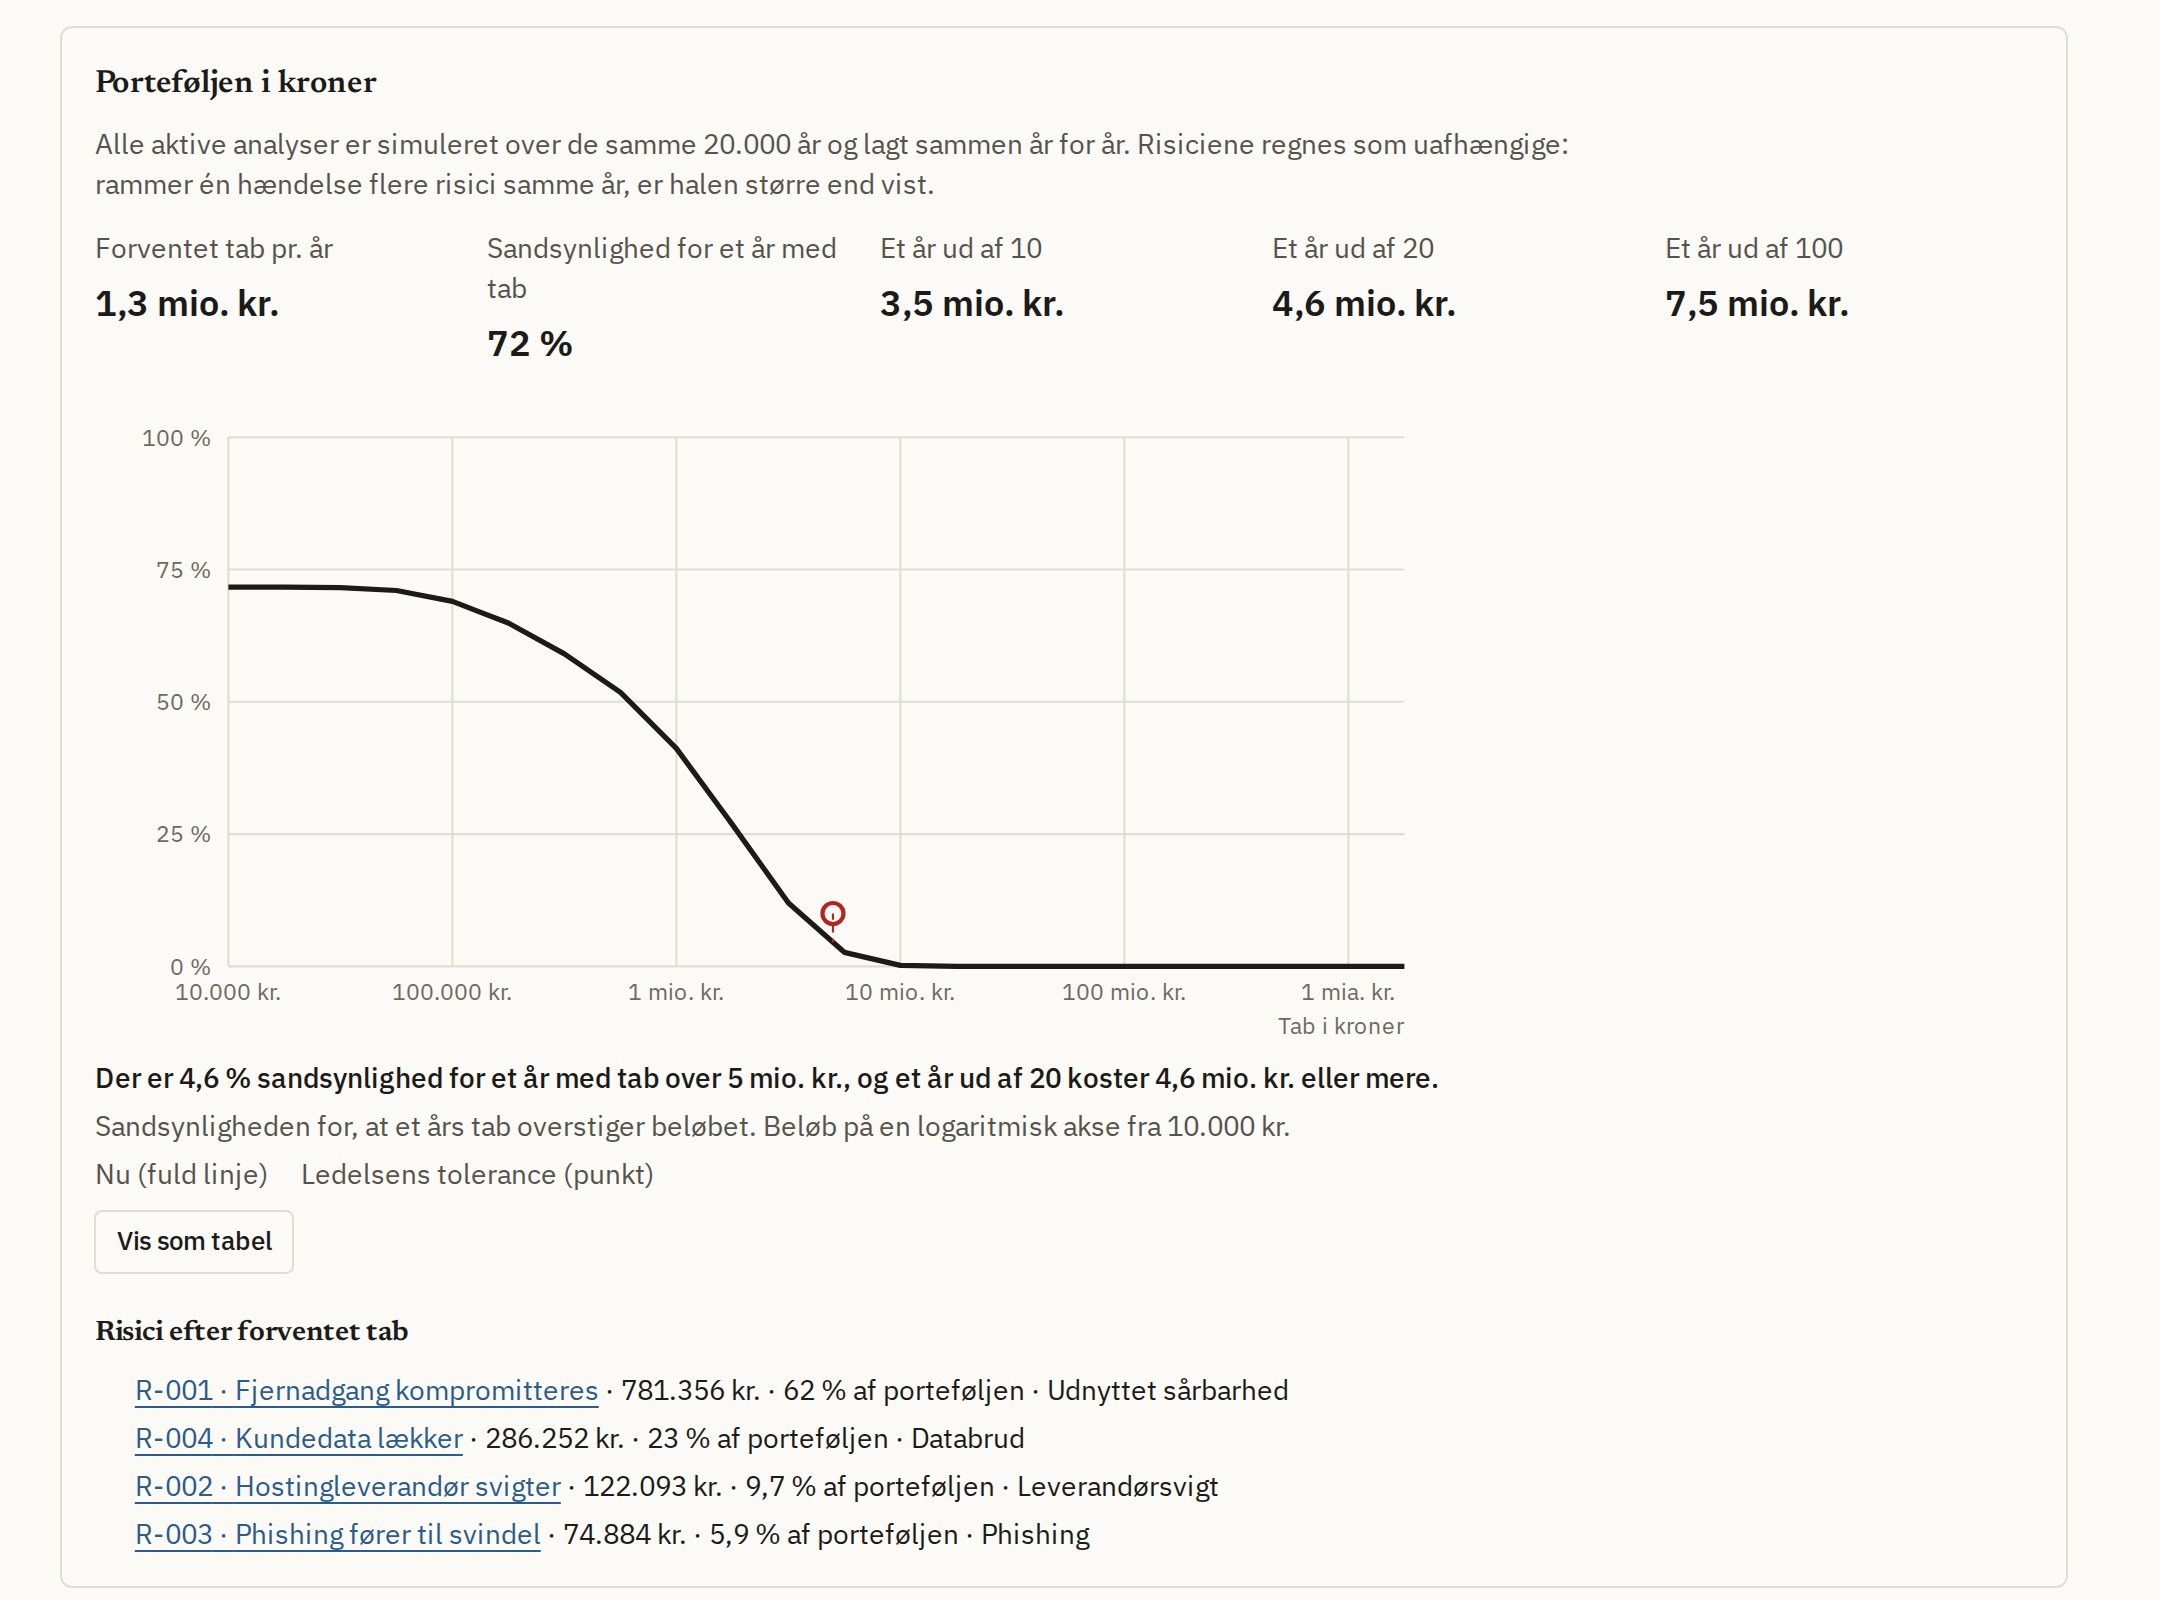
Giv et interval for, hvor ofte en hændelse sker, og hvad den koster, så regner FAIR tabet i et normalt og et dårligt år, porteføljen og afkastet af et tiltag. Uden ISMS har FAIR sin egen enkle risikoliste; med ISMS ligger kronerne oven på risikoregistret.
I dag: Risiko i kroner, porteføljen og tiltag kører på piloten.
- Risiko i kroner med FAIREr i pilotdriftfase 18c
- Tiltag med omkostning og afkastEr i pilotdriftfase 18c
Trusselsmatch
Er i pilotdrift
Den vigtigste sårbarhed er den, der rammer jeres egne systemer og allerede udnyttes. Det skal kunne bruges, også hvis jeres ISMS ligger et andet sted.
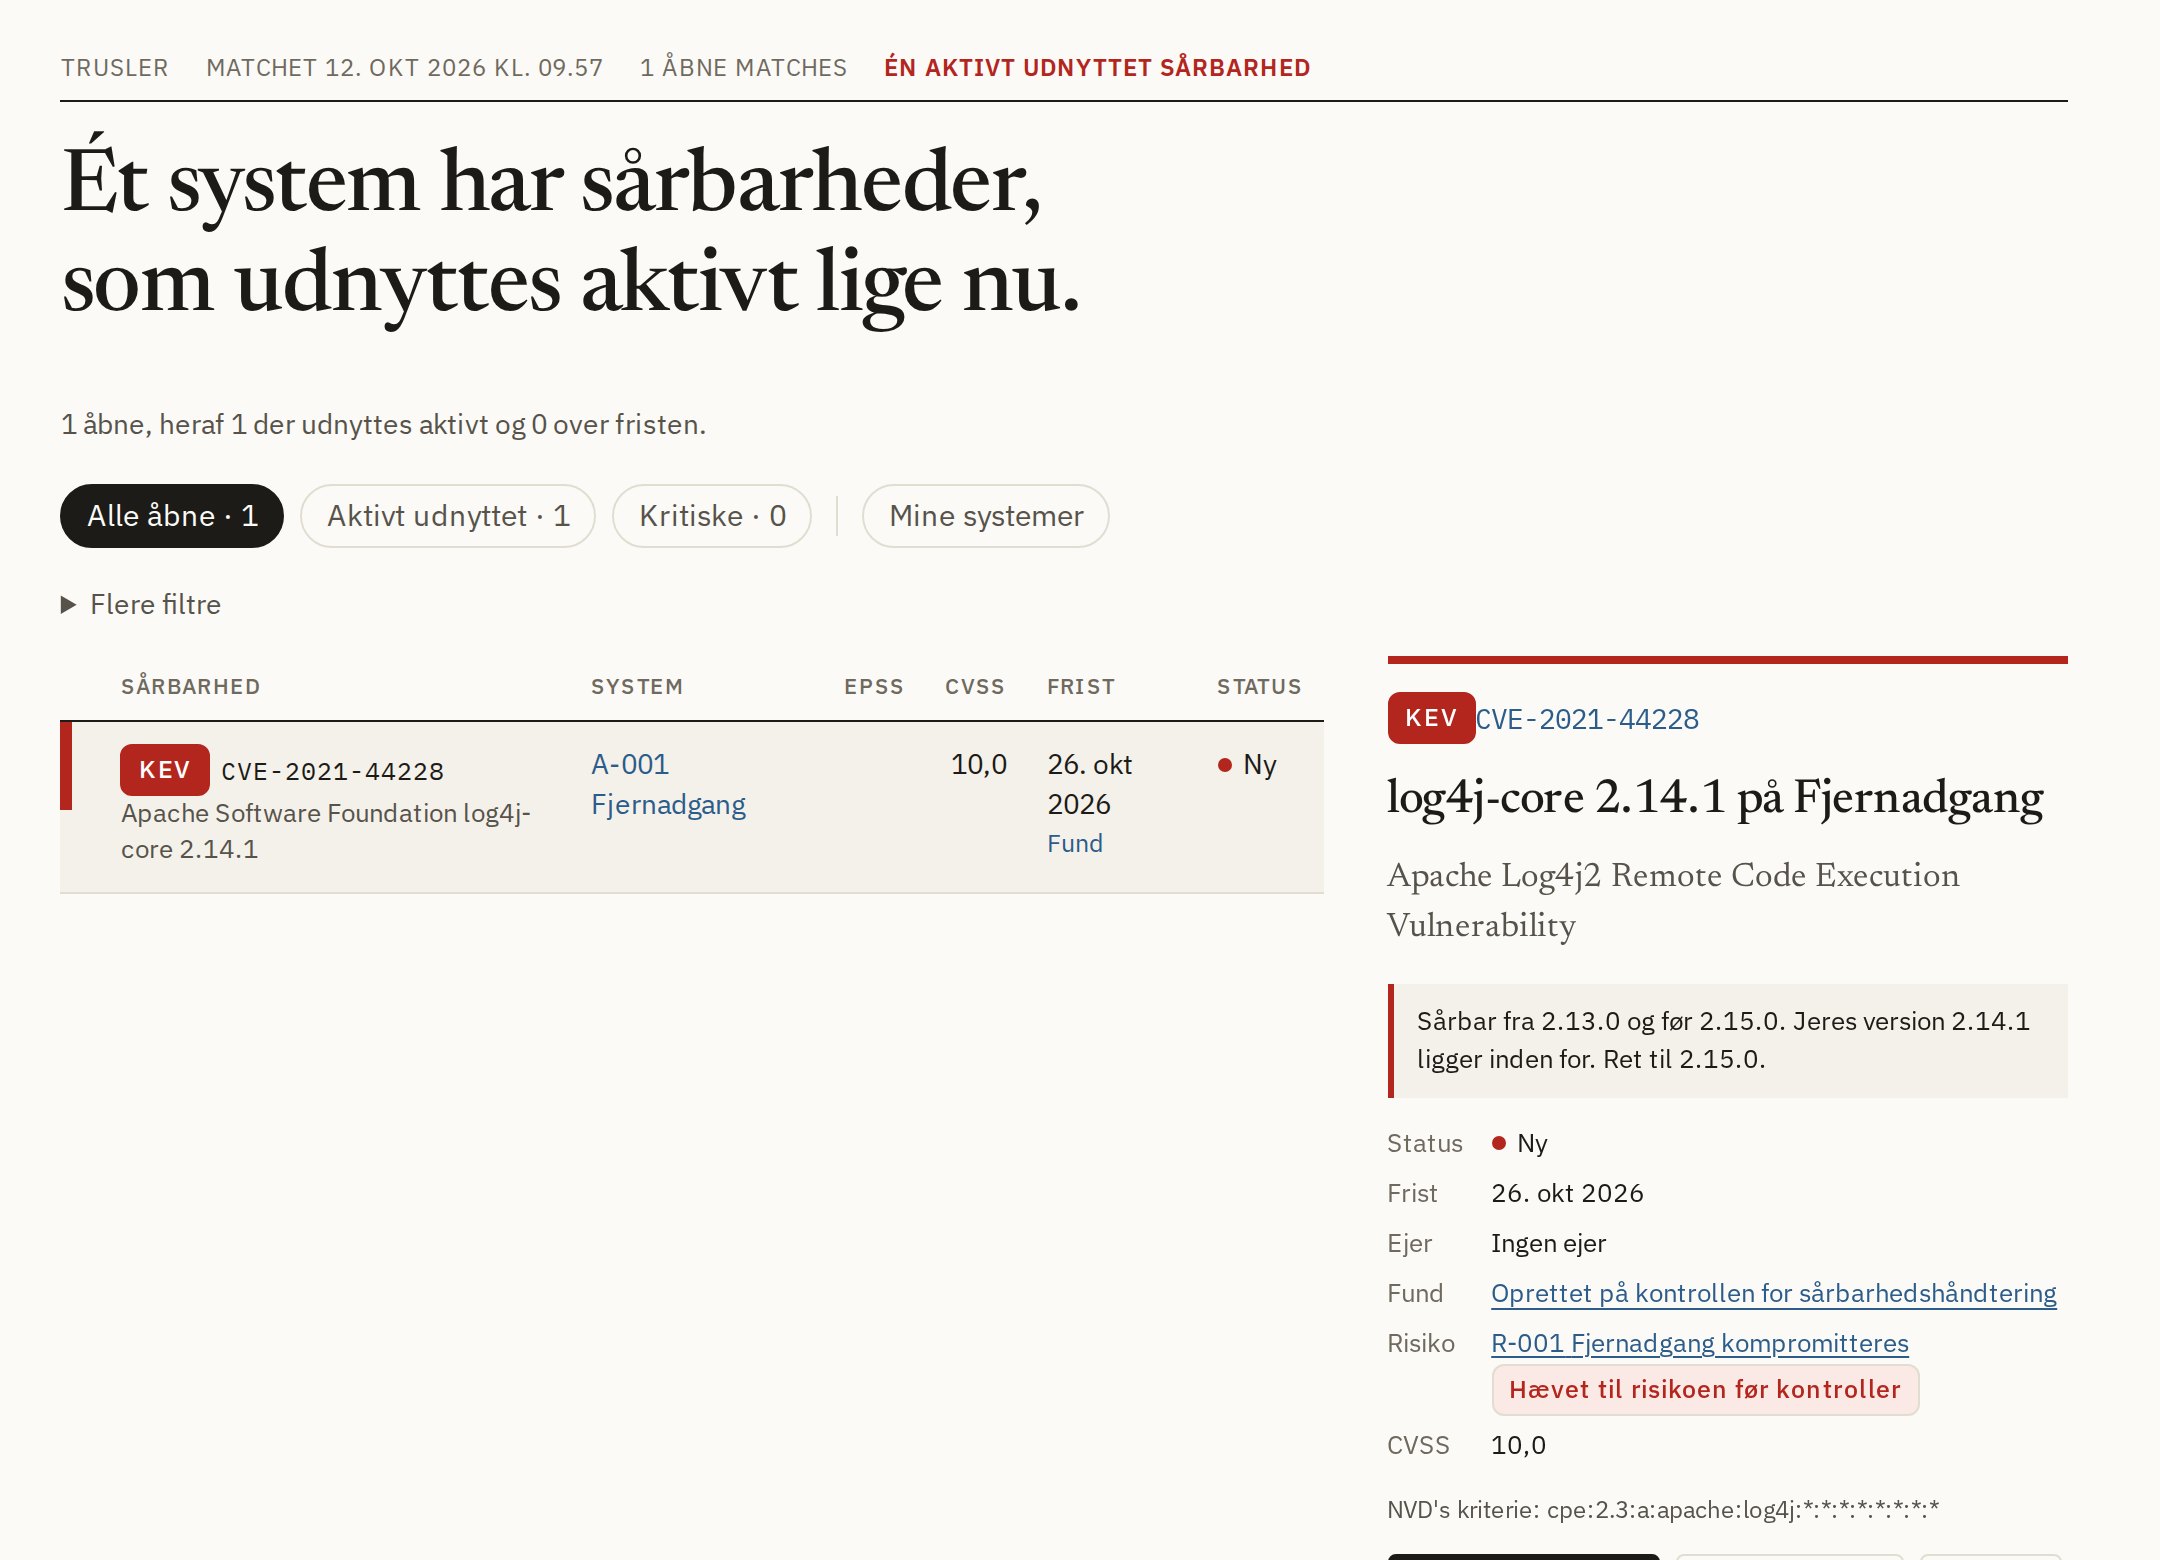
Jeres systemer, komponenter og versioner holdes hver time op mod NVD, CISA's KEV-liste og EPSS, og hvert match får en frist efter alvor og står i den daglige brief. Uden ISMS har modulet sin egen liste over systemer; med ISMS bliver et alvorligt match et fund på en kontrol.
I dag: Sårbarhedsmatch mod CVE, KEV og EPSS kører på piloten.
- Systemer, komponenter og SBOMEr i pilotdriftfase 17b
- Sårbarhedsmatch mod CVE, KEV og EPSSEr i pilotdriftfase 18b
Finansielle virksomheder skal kunne vise tilsynet, at de opfylder DORA og de tekniske standarder under den, krav for krav.
Kravene fra forordningen og de otte tekniske standarder bliver til en kontrolplan med smalle kontroller, hver med ejer og frist. Større IKT-hændelser klassificeres og får deres frister, og informationsregistret kan sendes til e-Reg.
I dag: Kataloget, kontrolplanen, hændelsernes frister og informationsregistret kører på piloten.
Kravenes formuleringer er vores egne og bliver stadig gennemgået.
Kræver ISMS.
- Kravkatalog med de tekniske standarderEr i pilotdriftfase 12a
- Kontrolplan med profil og skabelonerEr i pilotdriftfase 13a
- Klassifikation og frister for større IKT-hændelserEr i pilotdriftfase 15
- Informationsregistret til e-RegEr i pilotdriftfase 16a
Væsentlige og vigtige enheder skal efter NIS2 og den danske NIS2-lov varsle hurtigt og vise, at ledelsen har godkendt foranstaltningerne.
Modulet skal afgøre, om I er væsentlig eller vigtig enhed, og holde registreringen hos myndigheden opdateret. En væsentlig hændelse får tre frister: tidlig varsling inden for 24 timer, anmeldelse inden for 72 timer og slutrapport inden for en måned.
Kræver ISMS.
- Kravkatalog for NIS2 og den danske NIS2-lovPlanlagt på roadmapfase 19
- Klassifikation, registrering og varslingPlanlagt på roadmapfase 24f
Den, der behandler personoplysninger, skal kunne vise sin fortegnelse, svare de registrerede til tiden og anmelde brud inden for 72 timer.
Modulet samler fortegnelsen over behandlinger, de registreredes anmodninger med frist, konsekvensanalyser og databehandleraftaler og kobler dem til jeres systemer og leverandører.
I dag: En hændelse med personoplysninger får fristen efter artikel 33. Det kører på piloten.
Kræver ISMS.
- Frist for brud efter artikel 33Er i pilotdriftfase 15
- Kravkatalog med artiklernePlanlagt på roadmapfase 19
- Fortegnelse, anmodninger, konsekvensanalyser og databehandleraftalerBliver byggetfase 24e
AI Act
Planlagt på roadmap
Virksomheder, der udvikler eller bruger AI, skal vide, hvilke systemer de har, hvilken rolle de har, og hvilke pligter risikoklassen giver.
Et AI-inventar, hvor et system får rolle og risikoklasse. Pligterne for klassen bliver til forslag til kontroller, fx AI-færdigheder og gennemsigtighed.
Kræver ISMS.
- Kravkatalog for AI ActPlanlagt på roadmapfase 19
- AI-inventar med rolle, risikoklasse og pligterPlanlagt på roadmapfase 24g
En indstilling, der er ændret siden sidste revision, og et fund, ingen har kigget på, er ofte det, angribere finder først.
Løbende eksponeringsstyring: modulet tjekker Microsoft 365, Entra ID og jeres cloud med læseadgang, tager jeres egne scanninger ind og behandler fundet.
Kræver ISMS.
- Tjek af Microsoft 365 og Entra IDPlanlagt på roadmapfase 21a
- Tjek af AWS, Azure, GCP og KubernetesPlanlagt på roadmapfase 21b
- Udbedring med gentjekPlanlagt på roadmapfase 21d
- Import af jeres egne scanningerPlanlagt på roadmapfase 21e
OSINT
Delvist i pilotdrift
Nyheder om angreb og sårbarheder kommer fra tusindvis af kilder, de offentlige kilder ved mere om jer selv, end I tror.
Modulet har to dele. Trusselsbillede: Risk Signals motor læser åbne kilder, samler dem i historier med score og tendens, viser dem, der nævner jeres systemer, leverandører, domæner eller sektor, og sender en daglig brief. Digitalt fodaftryk viser, hvad offentlige kilder ved om jer: underdomæner og certifikater, mailsikkerhed fra DNS, åbne eksponerede tjenester, konti i kendte brud og nøgler i offentlig kode. Fodaftrykket læser offentlige kilder og besøger kun jeres bekræftede domæner som en almindelig besøgende, og data om brud og scanninger vises kun for domæner, I har bekræftet.
I dag: Trusselsbilledet kører på piloten: motoren, historierne på Trusler og den daglige brief.
- Trusselsbillede: motoren, der læser de åbne kilderEr i pilotdriftfase 18a
- Trusselsbillede: historier med relevans og daglig briefEr i pilotdriftfase 18b
- Digitalt fodaftryk: underdomæner og certifikaterBliver byggetfase 18f
- Digitalt fodaftryk: bekræftede domæner, mailsikkerhed, internetscanninger, konti i kendte brud og nøgler i offentlig kodeBliver byggetfase 24i
- Digitalt fodaftryk: DNS-hygiejne, omdømme, besøg på bekræftede domæner, forvekslelige domæner og leverandørernes fodaftrykBliver byggetfase 24l
Når en ransomware-gruppe lægger jer eller en leverandør op på sin lækageside, bør I vide det før jeres kunder.
Modulet holder ransomware-gruppernes lister over ofre op mod jeres egen organisation, jeres domæner og jeres registrerede leverandører, og viser forvekslingsdomæner. Det læser kun og gemmer kun metadata: navn, dato, gruppe og kilde. Vi ser og viser aldrig lækkede filer eller loginoplysninger.
- Jer og jeres leverandører på lækagesiderBliver byggetfase 24c
Config
Planlagt på roadmap
Meget af de moderne clouds er beskrevet som kode, og en fejl i koden bliver en fejl i hvert miljø, der bygges fra den.
Modulet scanner Terraform- og OpenTofu-filer gennem Trivy og finder ressourcer uden for koden. Risk Signal leverer færdige, sikre OpenTofu-moduler til logning, MFA, krypteret lagring og netværk.
Kræver ISMS.
- Scanning af Terraform og OpenTofu gennem TrivyPlanlagt på roadmapfase 21c
- Sikre OpenTofu-moduler fra Risk SignalPlanlagt på roadmapfase 24h